GoTrust 多因子認證介紹
多因子認證(Multi-Factor Authentication,簡稱 MFA)是一種資安驗證機制,要求使用者在登入系統或存取資料時,必須提供兩種或兩種以上不同類型的身份驗證憑據,藉此確保帳號擁有者是本人。
三大核心認證要素
MFA 的關鍵在於結合跨類別的驗證管道,主要包含以下三種類型:
-
知識要素(What You Know): 使用者知道的資訊,例如密碼、PIN 碼、預設安全提問答案。
-
持有要素(What You Have): 使用者擁有的實體或數位裝置,例如手機簡訊驗證碼(SMS)、Authenticator 驗證器 App(TOTP)、硬體金鑰(FIDO2 / U2F)、安全權牌。
-
固有要素(What You Are): 使用者的生物特徵,例如指紋辨識、人臉辨識(Face ID)、虹膜掃描、聲音辨識。
主要功能與安全優勢
-
大幅降低帳號入侵風險: 即使駭客透過社交工程、釣魚網站或撞庫攻擊取得密碼,在沒有實體手機或生物特徵的情況下仍無法登入。
-
防止密碼漏洞與外洩: 解決使用者設定弱密碼或跨網站重複使用密碼帶來的資安隱患。
-
合規與稽核需求: 滿足 ISO 27001、GDPR、PCI-DSS 等國際資安標準與金融法令規範。
-
即時異常警示: 當有人嘗試未授權登入時,使用者會收到推播或簡訊提示,能及時阻斷並更換密碼
GoTrust 核心產品與 MFA 應用說明
-
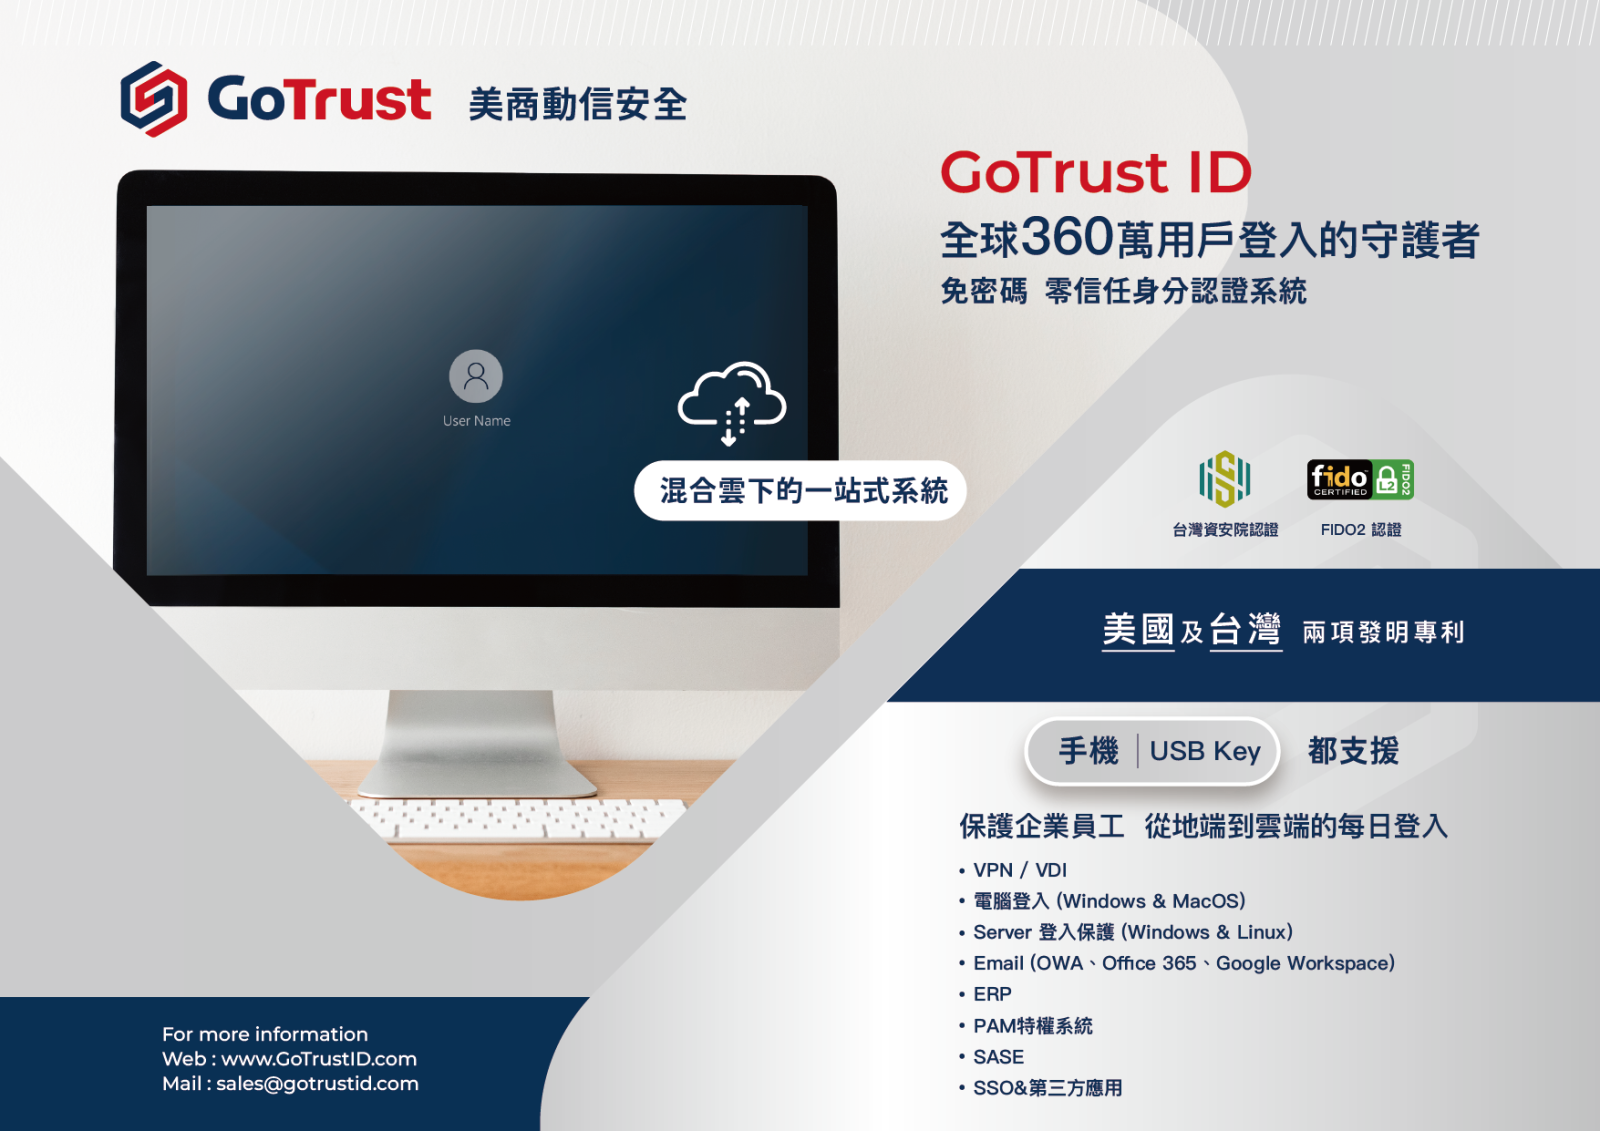
GoTrust ID (無密碼 / MFA 驗證平台)
-
機制: 結合使用者現有的智慧型手機(iOS / Android)或電腦本機生物特徵(Windows Hello / Touch ID)。
-
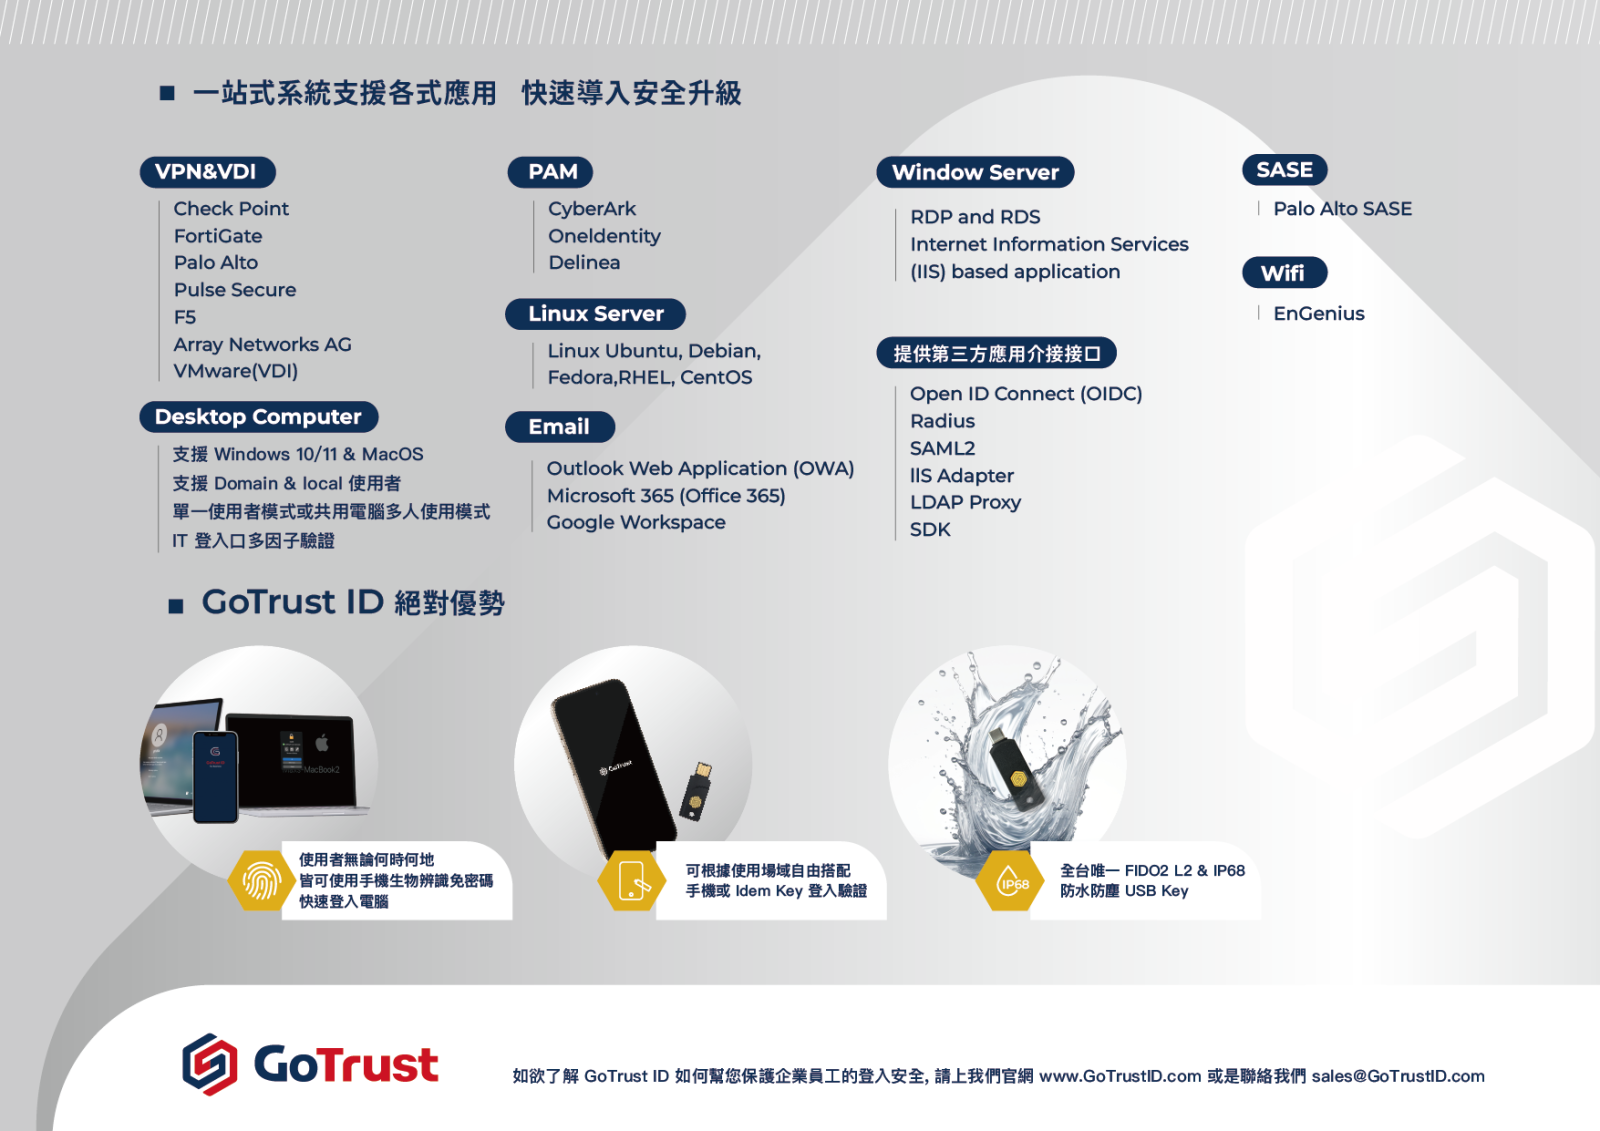
功能: 當使用者存取企業 VPN、Windows / Mac 電腦登入、Web 應用程式或 SSO(單一簽入)時,系統會向手機發送推播訊息,使用者透過指紋或人臉辨識即可安全完成 MFA 驗證,無需手動輸入動態密碼(OTP)。
-
-
GoTrust Idem Key (硬體安全金鑰)
-
機制: 符合 FIDO2 與 U2F 認證的實體硬體權牌(支援 USB-A、USB-C 及 NFC 介面)。
-
功能: 作為強固的「持有要素」。使用者只需將 Idem Key 插入裝置或以 NFC 觸碰手機,並配合觸控金鑰或輸入 PIN 碼,即可抵禦中間人攻擊(MitM)與釣魚網站洩密風險,特別適合高權限管理者或嚴格資安環境。
-
-
GoTrust Central Management (集中管理系統)
-
功能: 供企業 IT 管理員統一部署與維護所有使用者的 MFA 金鑰與裝置狀態,支援與 Active Directory (AD)、Azure AD / Entra ID、Okta 等身份識別提供者(IdP)整合,提供完整的 Log 稽核軌跡。
-
導入 GoTrust 產品帶來的安全防禦升級
| 傳統 MFA 做法 | 結合 GoTrust 產品後的升級 |
| SMS 簡訊驗證碼(易遭 SIM 卡劫持與釣魚攔截) | FIDO2 規格加密驗證(防釣魚、不傳輸任何密碼或明文) |
| 需手動輸入 6 位數 OTP(繁瑣且耗時) | 一鍵推播 / 生物特徵 / 實體 Key 觸控(秒級完成,提升體驗) |
| 密碼 + 驗證碼(仍有密碼遭破解或洩露風險) | 無密碼驗證(Passwordless MFA)(直接消除密碼攻擊面) |
 以上資料參考官網
若有產品需求請聯絡~ TEL 07-5213003 許小姐